





Hükümetler, doktor muayenehaneleri ve rakip yapay zeka şirketleri bile bu sürecin parçası oldu; bu durum, Avrupa’nın birkaç ABD teknoloji devine bağımlılığına ilişkin soruları keskinleştiriyor.
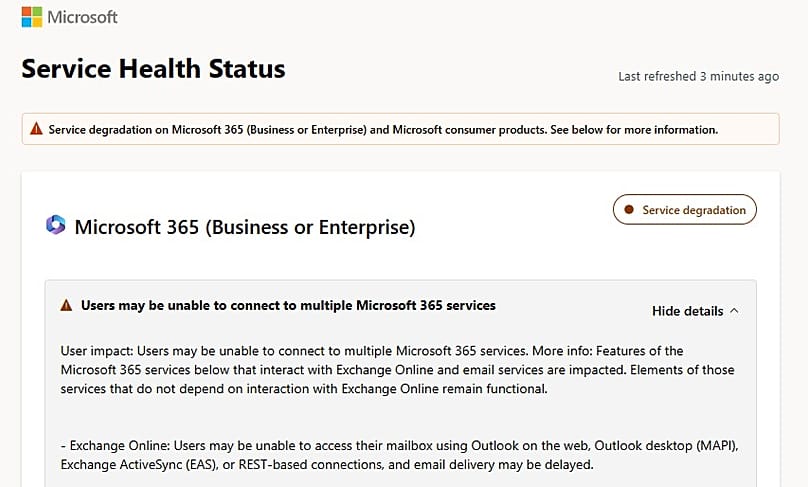
Microsoft'un sunucu altyapısının bir bölümündeki arıza, bir günden uzun süredir kullanıcıların Outlook e-postasına, Teams'e ve diğer günlük ofis araçlarına erişimini kesti. 74 ülke ve bölgede sorunlar bildirildi.
 REKLAM
Kesinti perşembe günü öğleden sonra Avrupa saatine göre başladı ve cuma sabahı itibarıyla hâlâ tam olarak giderilememişti. Microsoft, ortada bir siber saldırı belirtisi bulunmadığını bildirdi, ancak henüz temel nedeni açıklamadı.
Şu ana kadar bildiklerimiz şöyle.
Perşembeden bu yana neler yaşandı?
Euronews, kesintinin perşembe akşamı önce Outlook, Teams ve Copilot'u vurduğunu bildirmişti. O zamandan beri tablo iyileşmek yerine daha da kötüleşti.
Microsoft'un yaptığı düzeltmeler sorunu çözmedi. Gece boyunca yeniden devreye alınan sunucular, trafiğin geri dönmesiyle birlikte tekrar çöktü ve şirket yaptığı değişikliklerin "beklendiği gibi devreye girmediğini" kabul etti. Cuma sabahına gelindiğinde, yalnızca "sınırlı bir başarı" elde edildiğini bildirdi.
Kesintileri halktan gelen bildirimlerle takip eden Downdetector adlı internet sitesine Outlook için tek başına neredeyse 140 bin sorun raporu ulaştı.
Etkilenen hizmetlerin listesi de uzadı. Microsoft'un olay duyurusunda artık belge paylaşımı için kullanılan SharePoint Online ve güvenlik aracı Defender XDR de yer alıyor. Görev yönetimi uygulamaları Planner ve To Do'nun da çalışmadığı bildirildi.
Kaç kişi etkilendi?
Gerçek sayı bilinmiyor. Downdetector yalnızca rapor gönderenleri sayıyor, bu yüzden rakamları tek tek kişi sayısı değil, ölçek göstergesi. Microsoft, 365 uygulamalarını 430 milyondan fazla kişinin kullandığını belirtiyor.
Downdetector tarafından yayımlanan bir harita, kullanıcıların Amerika kıtası genelinde ve Avrupa, Asya ile Afrika'nın bazı bölgelerinde etkilendiğini gösterdi. Yan etkiler, kaçırılan e-postaların çok ötesine uzandı:
Sağlık hizmetleri: İngiltere'deki birkaç aile hekimliği kliniği, hastalardan acil soruları için e-posta veya çevrimiçi formlar yerine telefonla aramalarını istedi.
Hükümet: Singapur hükümeti ve Avustralya'nın istihbarat kurumu, kesintiden etkilendiklerini açıkladı.
Teknoloji şirketleri: OpenAI ve Anthropic, yapay zeka hizmetlerini Microsoft 365'e bağlayan araçlarda sorun yaşadıklarını bildirdi.
İş dünyası: ABD'li elektrikli araç üreticisi Workhorse, kazanç açıklamasıyla ilgili telefon konferansını pazartesi gününe erteledi.
Yeni Zelanda merkezli danışmanlık şirketi Gorilla Technology'den Paul Spain, birçok şirketin fiilen "bir iş gününü kaybettiğini" söyledi.
Ne ters gitti?
Microsoft henüz temel bir neden açıklamadı ve kesinti boyunca yaptığı açıklamalar değişti.
Önce, sunucuların normalden çok daha fazla yük altında olduğunu ifade eden "yükselmiş yük"ü suçlamıştı. Daha sonra bunun kullanıcı sayısındaki ani artıştan kaynaklanmadığını netleştirdi. Bunun yerine, çok sayıda sunucunun "beklenmedik şekilde kullanılamaz hâle geldiğini" ve yüklerinin çalışmaya devam eden makinelerin üzerine bindiğini bildirdi.
Dikkat daha sonra, Microsoft'un bir sunucunun trafiği kaldırmaya uygun olup olmadığını anlamak için kullandığı otomatik "sağlık kontrollerine" çevrildi. Şirket, sunucuların bu kontrolleri geçemeyip hizmet dışı kalmasına yol açan bir sorunu gidermek için bir yapılandırma değişikliğini test ettiğini belirtti.
Avustralya'daki CQUniversity'de bilgi ve iletişim teknolojileri alanında kıdemli öğretim görevlisi olan Mahmoud Elkhodr, The Conversation'da olası bir açıklama sundu. Sağlık kontrollerinin, arızalı sunucuları devre dışı bırakmak için tasarlandığını yazdı. Kontrol sistemi bizzat bozulursa, sağlıklı sunucuları da devre dışı bırakabilir ve kalanları aşırı yük altında bırakabilir.
Elkhodr, bunun yalnızca Microsoft'un kamuya açık güncellemelerinden çıkarılan bir sonuç olduğunu vurguladı.
Bu bir siber saldırı mıydı, verilerim risk altında mı?
Bir saldırıya dair kanıt yok. Microsoft, herhangi bir "kötü niyetli faaliyetten" haberdar olmadığını bildirdi ve icra kurulu başkan yardımcısı Charles Lamanna, kesintinin bir siber saldırı gibi görünmediğini söyledi. Hiçbir grup da sorumluluğu üstlenmedi.
Elkhodr, çevrim içi hizmetleri devre dışı bırakmak için en sık kullanılan saldırı türü olan ve dağıtık hizmet engelleme saldırısı olarak bilinen yöntemin, sisteme dışarıdan gelen trafikle yüklenerek çalıştığını belirtti. Bunun, trafiğin artmadığını söyleyen Microsoft açıklamalarıyla örtüşmediğini ifade etti.
Bu, söylentilerin yayılmasını engellemedi. Veri şirketi GlobalData'da sosyal medya analisti olan Smitarani Tripathy, Microsoft'un doğrulanmış bir neden veya düzeltme için zaman çizelgesi sunmaması nedeniyle X'te siber saldırı iddialarının yayıldığını söyledi.
Şu ana kadarki bulgulara göre bu, hırsızlıktan ziyade erişimle ilgili bir sorun. Bir kesinti, insanların e-posta ve dosyalarına ulaşmasını engelliyor; bu doğrudan, başka birinin onları gördüğü anlamına gelmiyor. Microsoft'un açıklamalarında müşteri verilerinin açığa çıktığına ya da kaybolduğuna dair hiçbir işaret yok.
Yine de dolaylı riskler var:
Zayıflayan savunma: Kuruluşların tehditleri tespit etmek için kullandığı Defender XDR, etkilenen hizmetler arasındaydı; bu da hizmet kapalıyken güvenlik izlemesini zorlaştırabilir.
Dolandırıcılık girişimleri: Dolandırıcılar, büyük kesintileri sık sık sahte "destek" e-postaları veya mesajları göndermek için kullanıyor. Kullanıcıların, kendilerinden oturum açmalarını veya parolayı sıfırlamalarını isteyen her mesaja karşı temkinli olması ve bunun yerine Microsoft'un resmi durum sayfasını kontrol etmesi gerekiyor.
Kaybolan iletiler: Bazı e-postalar geç ulaşabilir. Kullanıcılar, kesinti sırasında gönderdikleri önemli iletilerin alıcıya ulaşıp ulaşmadığını kontrol etmeli.
Avrupa için ne anlama geliyor?
Bu, tek seferlik bir olay değil. Ocak ayında Outlook, Teams ve diğer Microsoft 365 hizmetleri saatlerce kesintiye uğramıştı. Ağustos ayında da hatalı bir kod güncellemesi, Outlook ve Exchange Online'ı birkaç gün boyunca aksatmıştı.
Kesinti, aynı zamanda Avrupa hükümetleri ve şirketlerinin birkaç ABD'li bulut sağlayıcısına ne ölçüde bağımlı olmaları gerektiğini tartıştığı bir döneme denk geliyor. Bu sağlayıcılardan biri başarısız olduğunda, onun üzerine inşa edilen ve başka şirketler tarafından işletilen hizmetler dahil binlerce hizmet de aksayabiliyor.
Elkhodr, kuruluşların dijital kesintilere tıpkı doğal afetlere hazırlandıkları gibi hazırlanması gerektiğini savundu. Bunun, yalnızca yazılıp rafa kaldırılan planlar değil, yedek sistemlere sahip olmak ve bunları düzenli olarak test etmek anlamına geldiğini söyledi. Bireyler için ise, iletişim bilgileri gibi temel ihtiyaçların çevrim dışı olarak erişilebilir tutulmasını önerdi.
Microsoft, hizmet durumu sayfası üzerinden güncellemeleri sürdürme sözü verdi. Tam bir inceleme yayımlanana kadar, bu kadar çok sunucunun neden aynı anda devre dışı kaldığı ve bunun tekrar yaşanmasının nasıl önlenebileceği soruları yanıtsız kalmaya devam ediyor.