





Saldırılar, bağlantılı soğutma sistemlerindeki temel güvenlik zafiyetlerini ortaya çıkardı; ancak uzmanlar, benzer açıkların süpermarket ekipmanlarından hastane ve veri merkezi altyapısına kadar her şeyi riske atabileceği konusunda uyarıyor.
Siber güvenlik araştırmacıları, süpermarketleri ve kan bankalarını aksatan bir dizi siber saldırı ve olaydan önceki günlerde, Avrupa genelinde internete bağlı soğutma sistemlerini yoklayan bilgisayar korsanlarını tespit ettiklerini söylüyor. Kanıtlar bunun koordineli bir operasyonun parçası olabileceğini gösteriyor.
 REKLAM
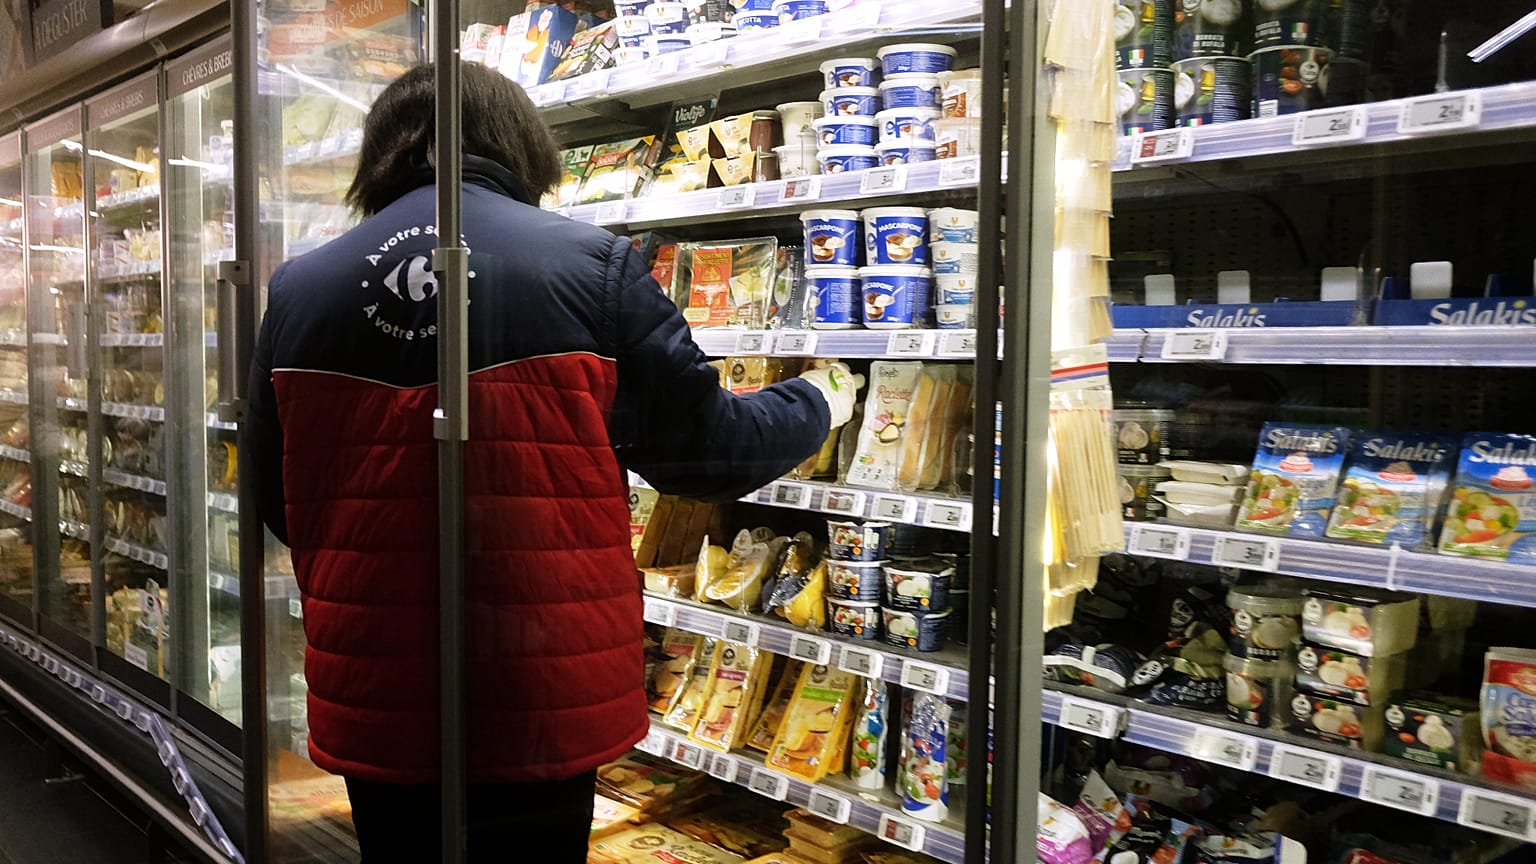
Avrupa'daki dokuz ülkedeki süpermarketlerdeki soğutma sistemleri ile Fransa'daki çeşitli kan bankalarının sistemleri 2 ve 3 Kasım'da hedef alındı.
Bilgisayar korsanları, üretici Danfoss'un AK-SM soğutma sistemi yöneticisindeki zayıf siber güvenlik önlemlerinden ve açıklarından yararlanarak buzdolabı ve dondurucuları çözme moduna aldı; bazı durumlarda sıcaklıklar 50 derece Celsius'a kadar çıkarıldı.
Bu olaylar, birçok marketin buzdolabı ve dondurucularındaki bozulmuş ürünleri çöpe atmasına yol açtı ve çoğu zaman fark edilmeyen altyapı sistemlerini hedef alan siber saldırıların günlük hayatı ne kadar kolayca aksatabildiğine dair çok görünür bir örnek haline geldi.
Siber güvenlik şirketi Lupovis'e göre işaretler, olası bir devlet aktörünün de yer aldığı, öncesinde günlerce yoklama yapılan koordineli bir operasyona işaret ediyor.
Şirket, saldırılardan yalnızca birkaç gün önce bu sistemleri hedef alan bir keşif dönemi gözlemlediklerini söylüyor.
Bu 10 günlük dönemde şirket, Danfoss kontrolörlerinin belirli bileşenleriyle eşleşen 91 farklı tehdit aktöründen gelen 276'dan fazla girişim kaydetti. Faaliyetler 26 Ekim'de zirve yaptı, ay sonunda ise durdu.
Lupovis CEO'su Xavier Bellekens, Euronews Next'e şöyle konuştu: '20 ile 30 Ekim arasında gördüğümüz şey, bizim keşif dediğimiz türden bir dalgaydı.'
'On gün boyunca birden bire çok büyük bir artış görüyoruz, burada saldırganlar varsayılan parolaları deniyor. Bu açıkların birkaçından yararlanmaya çalışıyorlar.'
Lupovis, müşterilerinin çevrimiçi sistemlerini ve teknolojilerini taklit eden, sözde 'honeypot' sistemleri işletiyor. Şirket bu sistemleri sensörlerle donatıyor ve ardından kasıtlı olarak bilgisayar korsanlarına açık hale getiriyor, böylece bu sistemlere nasıl erişildiğini ve nasıl istismar edildiğini takip edebiliyor.
Bu istihbarat, müşterilerin gerçek sistemlerini riske atmadan zafiyetleri tespit etmek için kullanılabiliyor.
Aralarında İskoç hükümeti, Orange, Telefonica ve çeşitli perakende şirketlerinin de bulunduğu müşterilere sahip olan Lupovis, kasım ayındaki saldırılardan önceki günlerde Danfoss sistemlerinde gördüğü 'keşif' faaliyetini bu sistem sayesinde tespit etti.
Bellekens, 'Bunu, hangi evlere gireceklerini belirlemek için mahallenizde dolaşan hırsızlar gibi düşünebilirsiniz' dedi.
Saldırıların arkasında kim vardı?
Lupovis daha sonra, yoklama ve saldırıların bıraktığı ve dijital 'ekmek kırıntıları' olarak tanımladığı izleri takip etti ve burada, kaldırma taleplerine ve kolluk müdahalesine direnmek üzere tasarlanmış web barındırma hizmetleri olan 'bulletproof hosting' kullanıldığını tespit etti.
Bellekens, 'Bir yandan Amazon Web Services var, onlar bulletproof hosting'in tam tersidir. Sunucularından biriyle kötü amaçlı bir şey yaparsanız hesabınızı iptal ederler. Bulletproof hosting tam tersi. Kötü amaçlı bir şey yaparsınız, ancak yetki alanı dışındadır' dedi.
Ardından Lupovis barındırma sağlayıcılarının kendilerini inceledi.
Bellekens, 'Bu bulletproof hosting hizmetlerinden bazılarının geçmişte Rus gruplar tarafından kullanıldığını fark ettik' diyor.
Şirket, sunucuların belirli bir yerde bulunmasının, onları kullanan kişilerin mutlaka aynı milliyete sahip olduğu anlamına gelmediğini, bu nedenle saldırıların arkasında Rusya'nın olduğunun kesin olarak söylenemeyeceğini vurguluyor.
Lupovis CEO'su, 'Ancak burada belli bir örüntü var' diyor ve 'Bu nedenle özellikle belirli ülkeleri hedef alma kapasitesine sahip birini arıyoruz' ifadelerini kullanıyor.
CEO'ya göre, Lupovis'in Güney Amerika, Afrika, Kuzey Amerika ve Asya'daki sensörleri aynı faaliyeti kaydetmedi. Hareketlilik yalnızca Avrupa'daki sensörler tarafından tespit edildi.
Ayrıca Avrupa genelinde saldırıları koordine edebilme kapasitesinin de şüpheli listesini daraltmaya yardımcı olduğuna inanıyor.
'Siz, yani saldırgan, bu saldırıyı koordine edebilmelisiniz, çünkü olayların çoğu 24 saatlik bir süre içinde gerçekleşti.'
'Tüm bunlar bize göre karşımızdaki hasmın bir script kiddie [deneyimsiz amatör] olmadığını gösteriyor. Yalnız bir kurt da değiller. Bu iyi planlanmış bir operasyon gibi görünüyor. Dolayısıyla bir devlet bu profile uyuyor.'
'İpi çektiğimizde, bunun gerçekten Rusya olabileceğine dair bir tablo ortaya çıkıyor. Temelde bulunduğumuz nokta bu.'
Bu olaylar, hibrit tehditler ve Avrupa ülkelerini hedef alan, Rusya ile bağlantılı olduğu düşünülen faaliyetlere ilişkin daha geniş kaygıların ortasında yaşanıyor.
Bununla birlikte, saldırganların tam kimliği ve motivasyonu hâlâ belirsiz.
The Grocer dergisinin teknoloji editörü George Nott, saldırıların son derece gelişmiş bilgisayar korsanlığı tekniklerinden ziyade nispeten temel güvenlik zafiyetlerine dayandığının görüldüğünü söyledi.
Nott, Euronews Next'e şunları söyledi: 'Saldırganlar, soğutma sistemlerinin giriş sayfalarını açık internette bularak ve halihazırda yamalanmış açıkları ile zayıf parolaları kullanarak bu sistemlere erişmeyi başardı, yani son derece gelişmiş bir teknoloji söz konusu değildi.'
Nott ayrıca, sorumluların kim olduğu konusunda kesin sonuçlara varılmaması gerektiği uyarısında bulundu.
Şöyle dedi: 'Saldırının arkasında kimin olduğu veya neyi amaçladıkları hâlâ belirsiz. Bunu asla öğrenemeyebileceğimiz gerçeğiyle yüzleşmemiz gerekecek. Ne bir fidye talebi var ne de üstlenme. Devlet destekli bir aktörden sırf eğlenmek için yapan bir genç çeteye kadar herkes olabilir.'
Bu hafta etkilenen ülkelerdeki siber güvenlik kurumları, olayları tanımlama biçimlerinde farklılık gösterdi. Belçika, Lüksemburg, İtalya, Portekiz ve Estonya bunları 'siber saldırı' olarak nitelendirirken, İsveç ve İrlanda 'siber olay' ifadesini kullandı.
Avrupa Birliği Siber Güvenlik Ajansı ENISA da, olayları açıkça bir siber saldırı olarak nitelendirmekten kaçındı (kaynak İngilizce).
Bilgisayar korsanları soğutma sistemlerine nasıl erişti?
Bellekens'a göre, bilgisayar korsanları Avrupa genelindeki soğutma sistemlerine, internet bağlantılı kontrol kutularının soğutma ünitelerini uzaktan yönetmek için kullanılması sayesinde erişebildi.
Bu tür cihazların uzaktan kontrolü, giderek dijitalleşen dünyada yaygın bir uygulama. Ancak Lupovis CEO'su, bu sistemlerin çoğunun doğrudan internete açılmak yerine sanal özel ağlar, yani VPN'ler üzerinden erişime açılmış olması halinde çok daha iyi korunabileceğini söylüyor.
'Bu, riski tamamen ortadan kaldırırdı, çünkü bir VPN'i istismar etmek çok daha karmaşıktır' dedi.
Dahası, birçok sistemin 'Kullanıcı adı: Supervisor' ve 'Parola: 12345' gibi fabrika varsayılan kimlik bilgileriyle erişilebilir olduğu bildirildi, bu da temel güvenlik önlemlerinin uygulanmadığını gösteriyor.
Nott, sorunun, perakende sektöründe bağlı ekipmanların güvenliğinin göz ardı edilmesine yönelik daha genel bir eğilimi yansıttığını söyledi.
'Perakende sektöründeki bağlı ekipmanların güvenliği göz ardı edilebiliyor, öncelik çoğu zaman ödeme sistemleri ve müşteri verileri gibi daha bariz hedeflere veriliyor' dedi.
Bilgisayar korsanları soğutma kontrol sistemlerine erişim sağladıktan sonra, bunları çözme moduna alarak sıcaklıkları yükseltebildi ve Avrupa genelindeki buzdolabı ve dondurucularda depolanan ürünlerin bozulmasına yol açtı.
Diğer bağlı altyapılar sıradaki hedef olabilir mi?
Saldırılar, süpermarket makinelerinden binalardaki erişim, ısıtma ve havalandırma sistemlerine kadar diğer internete bağlı ekipmanların güvenliği konusunda endişeleri artırdı.
Nott, gelecekteki saldırıların sadece soğutma sistemleriyle sınırlı kalmayabileceği uyarısında bulundu.
'Süpermarketlerin çalışmasını sağlayan sistemlerin giderek daha fazlası, ısıtma, havalandırma ve iklimlendirme sistemleri, elektronik raf etiketleri, zemin temizleme robotları, uzaktan erişim düzgün şekilde güvence altına alınmaz ve yazılımlar güncellenmezse benzer zafiyetler barındırabilir' dedi.
Ancak potansiyel riskler perakendenin çok ötesine uzanıyor.
Acre Security adlı, entegre fiziksel güvenlik alanında küresel bir sağlayıcının CEO'su Kumar Sokka, 'Dondurucu özel bir şey değil. Sadece çok daha büyük bir kategorinin en görünür örneği' dedi.
'Bu buzdolaplarını ısıtmak için kullanılan türden küçük, internete bağlı kontrol cihazları, modern binaların çoğunda kapıları, erişim kontrol okuyucularını, kameraları, alarmları, aydınlatmayı ve ısıtma ile havalandırmayı da çalıştırıyor.'
Sokka, aynı zayıflıkların, özellikle yeterli denetim olmadan bağlanabilir ekipmanların devreye alındığı durumlarda, lojistik ve depolama, sağlık hizmetleri, imalat ve veri merkezlerini de etkileyebileceğini söyledi.
'Bir ofiste, hastanede veya veri merkezinde aynı tür bir sızma, açılan bir kapı, kararan bir kamera ya da suskun kalan bir alarm anlamına gelebilir ve bir şeylerin ters gittiğini gösterecek bozulmuş stoklar olmaz' dedi.
Sokka, dijital bir ihlalin derhal fiziksel sonuçlar doğurabildiği sistemler için riskin özellikle büyük olduğunu da sözlerine ekledi.
Bu sistemler neden hâlâ savunmasız?
Mevcut Avrupa siber güvenlik kurallarına rağmen Sokka'ya göre, kuruluşlar bağlı fiziksel sistemleri genellikle daha geniş güvenlik sorumluluklarının bir parçası olarak ele almıyor.
AB'nin NIS2 Direktifi, kapsamındaki kuruluşların, güvenlik önlemleri, varlık yönetimi ve olaylara müdahale gibi yollarla ağ ve bilgi sistemlerine yönelik riskleri yönetmesini şart koşuyor.
Ancak Sokka, birçok kuruluşun uyum çalışmalarını hâlâ geleneksel BT sistemlerine odakladığını, bu sırada soğutma ve diğer bina sistemlerini tesis yönetim ekiplerine bıraktığını söylüyor.
'Pek çok kuruluş NIS2 kapsamındaki çalışmalarını hâlâ klasik BT çevresinde, sunucular, dizüstü bilgisayarlar ve e-posta etrafında tanımlıyor ve soğutmayı, erişim kontrolünü ve bina sistemlerini bakım işi olarak görüp tesis ekiplerine bırakıyor' dedi.
Bu sorunun, mutlaka düzenleme eksikliğinden değil, mevcut gerekliliklerin bağlı fiziksel altyapıya uygulanmamasından kaynaklandığını savundu.
'Aslında eksik olan düzenleme değil. Eksik olan, bu fiziksel sistemleri düzenlemenin zaten korumanızı istediği saldırı yüzeyinin bir parçası olarak ele almak ve onların sorumluluğunu net biçimde birine vermek' dedi.
Yapay zeka gelecekteki saldırıları kolaylaştırabilir mi?
Siber güvenlik uzmanları, yapay zekadaki gelişmelerin, bağlı cihazlardaki zayıflıkları tespit etmeyi kolaylaştırabileceği ve yeni saldırıların geliştirilmesini hızlandırabileceği uyarısında da bulunuyor.
İtalyan siber güvenlik şirketi Exein'in kurucusu ve CEO'su Gianni Cuozzo, 'Yapay zeka, bir zafiyetin bulunması ile bunun çalışan bir saldırıya dönüştürülmesi arasındaki zamanı kısaltıyor' dedi.
Bağlı cihaz üreticilerinin, zafiyetlerin keşfedilme hızına yetişecek şekilde yamaları hazırlama, test etme ve dağıtma konusunda zorlanabileceği uyarısında bulundu.
'En çok endişe duyduğum sistemler, sahada yıllarca kalan ve uzaktan kontrol edilebilen bağlı cihazlar, yani soğutma, bina kontrolleri, endüstriyel ekipman, sağlık sistemleri, veri merkezleri ile enerji ve ulaşım altyapısının bazı bölümleri' dedi.
Cuozzi, kuruluşların yalnızca yamalara veya ağ korumasına bel bağlamaması gerektiğini, bağlı cihazların da kendi başlarına kötü niyetli davranışları tespit edip engelleyebilmesi gerektiğini söyledi.
'Her cihazın, çalışma sırasında kendini savunabilmesi ve bir yama olsun ya da olmasın, zafiyet bilinsin ya da bilinmesin, asla gerçekleştirmemesi gereken davranışları önceden engelleyebilmesi gerekir' dedi.