


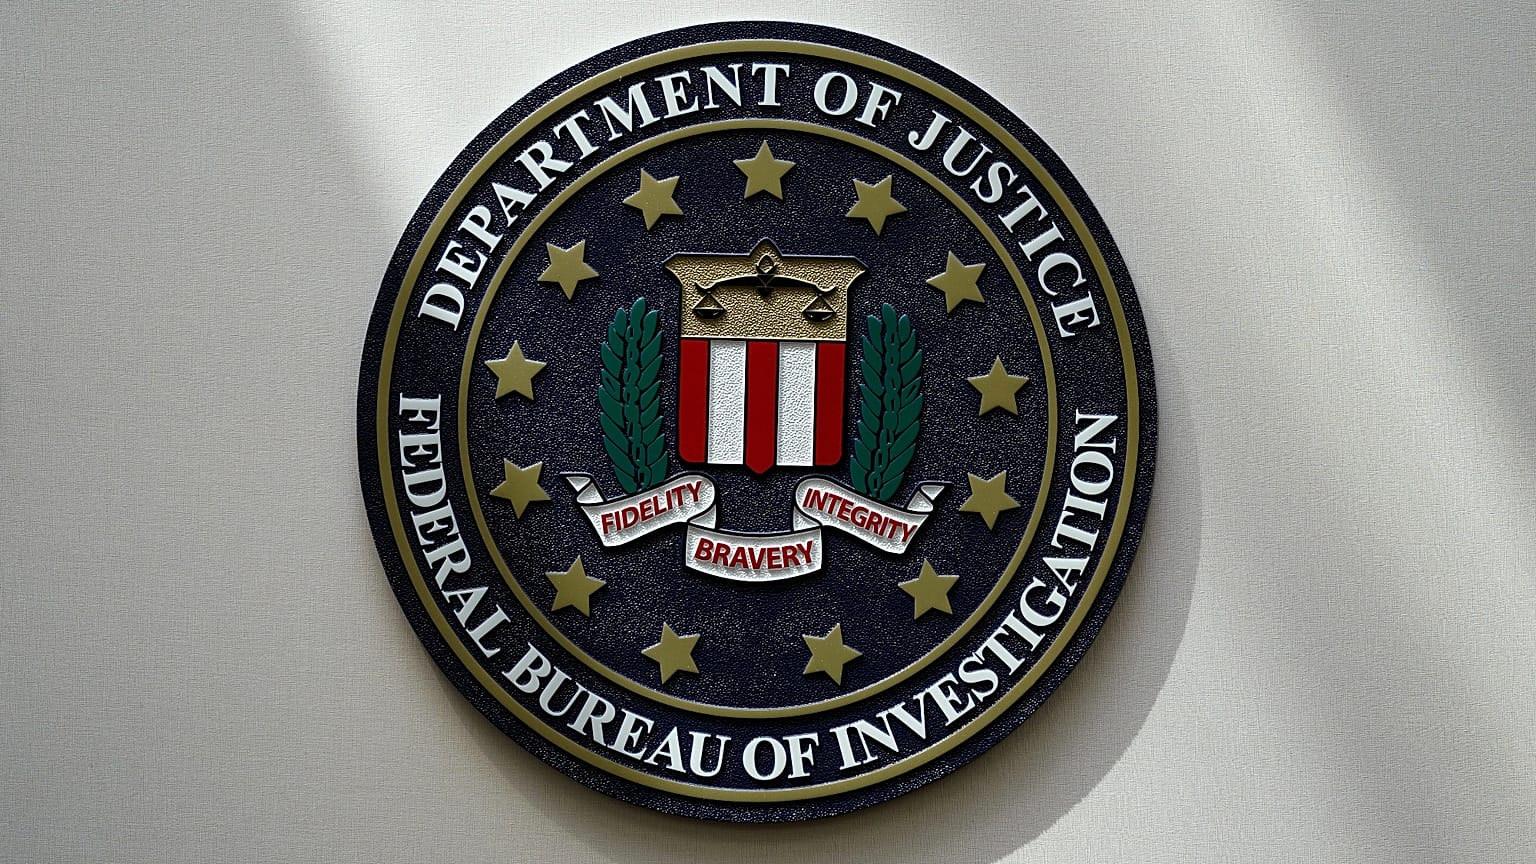



FBI, siber suçluların yapay zeka destekli ARTEX adlı araçla dünya genelinde şirketlere ve kamu kurumlarına saldırılar düzenlediğini açıkladı. Bazı saldırılarda hedef belirleme aşamasından yüksek yetkili sistem erişimine üç saatten kısa sürede ulaşıldı.
Teknoloji kesintilerinin yaşandığı son günlerde FBI'ın yapay zeka destekli siber saldırılar hakkında yayımladığı güvenlik uyarısı dikkat çekti.
 REKLAM
Kurumun 13 Kasım'da yayımladığı güvenlik uyarısı, hackerların artık yalnızca saldırı planlamak için değil, saldırıların farklı aşamalarını otomatik olarak gerçekleştirmek için de yapay zeka kullandığını vurguluyor.
Kurumun raporuna göre ARTEX adlı açık kaynaklı yapay zeka sistemi, en az Ağustos 2026'dan bu yana dünya genelindeki kuruluşlara yönelik siber saldırılarda kullanılıyor.
Saldırganlar bu teknoloji sayesinde hedefleri belirleyebiliyor, güvenlik açıklarını araştırabiliyor, sistemlere sızabiliyor ve hassas verilere ulaşmak için gerekli işlemleri büyük ölçüde otomatikleştirebiliyor.
FBI, yapay zeka destekli araçların saldırganların aynı anda çok sayıda kurumu hedef almasına olanak tanıdığını belirtiyor.
Google da 16 Kasım'da yayımladığı tehdit analizinde benzer bir uyarıda bulundu.
Şirkete göre siber saldırganlar, yapay zeka modellerinden yalnızca tavsiye alma aşamasını geride bırakarak birden fazla yapay zeka ajanının birlikte çalıştığı otomatik saldırı sistemlerine yöneliyor.
ARTEX nedir, nasıl çalışıyor?
ARTEX, başlangıçta bilgisayar sistemlerindeki güvenlik açıklarını tespit etmek amacıyla geliştirilen yapay zeka destekli bir sızma testi platformu.
Sızma testleri, kuruluşların kendi sistemlerinde bulunan güvenlik zafiyetlerini saldırganlardan önce tespit etmelerini sağlayan meşru siber güvenlik uygulamaları arasında yer alıyor.
Ancak ARTEX gibi araçlar kötü niyetli kişiler tarafından da kullanılabiliyor.
Sistem, büyük dil modellerini (LLM) kullanarak birden fazla yapay zeka ajanını koordine ediyor. Bu ajanlar, normalde siber güvenlik uzmanlarının gerçekleştirdiği çeşitli teknik işlemleri otomatikleştirebiliyor.
Örneğin bir ajan hedef sistemleri tararken başka bir ajan tespit edilen güvenlik açıklarını inceleyebiliyor. Diğer ajanlar ise elde edilen bilgileri kullanarak saldırının sonraki aşamalarını gerçekleştirebiliyor.
Bu yaklaşım, "agentic AI" veya Türkçede kullanılan adıyla "ajan tabanlı yapay zeka" diye biliniyor.
ARTEX; Anthropic ve OpenAI gibi şirketlerin büyük dil modelleriyle, açık kaynaklı modellerle veya farklı ülkelerde geliştirilen yapay zeka sistemleriyle birlikte çalıştırılabiliyor.
FBI'a göre platformun en önemli özelliklerinden biri, karmaşık saldırıların gerçekleştirilmesi için gereken insan müdahalesini azaltması.
ARTEX'in kendisi bir yapay zekâ modeli değil. Büyük dil modellerini kullanarak güvenlik taraması, zafiyet analizi ve sızma testi gibi işlemleri gerçekleştiren yapay zeka ajanlarını koordine eden bir sistem. Dolayısıyla OpenAI veya Anthropic modelleriyle çalışabilmesi, bu şirketlerin ARTEX'i geliştirdiği anlamına gelmiyor.
Kendisi bir yapay zeka değil
Başlangıçta siber güvenlik testlerini otomatikleştirmek amacıyla açık kaynaklı olarak yayımlanan ARTEX'i saldırganların da kullanmaya başlaması üzerine geliştiricisi yazılımın kaynak kodunu kapatma kararı aldı.
26 Temmuz'da yayımlanan ARTEX, GitHub'da Autumn-27 kullanıcı adını kullanan Çinli bir yazılım geliştiricisi tarafından oluşturuldu.
Orijinal sürümü artık açık kaynaklı olarak geliştirilmese de kodunun kopyaları hâlâ erişilebilir durumda.
ARTEX'in kullanılabilmesi için mutlaka OpenAI veya Anthropic'e erişmek gerekmiyor. DeepSeek gibi farklı modellerle ya da uyumlu açık kaynaklı modellerle çalıştırılabiliyor.
Bu da kullanım maliyetini ve teknik giriş engelini azaltıyor.
Ancak ARTEX'in herkese açık bir sürümünün bulunması, başka kuruluşların sistemlerine izinsiz erişmenin yasal olduğu anlamına gelmiyor.
Şu ana kadar geliştiricinin söz konusu siber saldırılara doğrudan katıldığını gösteren doğrulanmış bir bulgu yok. Siber güvenlik şirketi Censys'in aktardığına göre Autumn-27, saldırılarla ilgisi bulunmadığını, yazılımı yalnızca izin verilmiş sistemlerin güvenlik testleri için geliştirdiğini savundu.
Üç saatten kısa sürede sistemlere sızabiliyorlar
FBI'ın uyarısında, ARTEX bağlantılı bazı saldırıların ilk hedef belirleme aşamasından yüksek yetkili sistem erişimine üç saatten kısa sürede ilerlediği belirtildi.
Bu durum, siber güvenlik ekipleri açısından ciddi bir sorun oluşturuyor.
Geleneksel saldırılarda hedeflerin araştırılması, güvenlik açıklarının belirlenmesi ve sistemlere erişim sağlanması saatler, günler veya daha uzun süreler alabiliyor.
Yapay zeka destekli otomasyon ise bu işlemlerin çok daha kısa sürede gerçekleştirilmesine imkân tanıyor.
Özellikle basit güvenlik açıklarının istismar edilmesi hızlanıyor.
Saldırganlar zayıf veya çalınmış parolaları, yanlış yapılandırılmış sistemleri, korunmasız hesapları ve çok faktörlü kimlik doğrulama bulunmayan hizmetleri hedef alabiliyor.
Sisteme ilk erişim sağlandıktan sonra saldırı araçları ağ içinde başka hesapları ve sistemleri araştırarak veri tabanlarına, e-posta kutularına ve hassas bilgilere ulaşmaya çalışabiliyor.
Ancak FBI, ARTEX saldırılarının her zaman fark edilmeden gerçekleşmediğini de belirtiyor.
Platformun yoğun ağ trafiği oluşturabilmesi, güvenlik sistemlerinin şüpheli faaliyetleri tespit etmesine yardımcı olabiliyor.
Buna rağmen saldırıların yüksek hızı, güvenlik ekiplerinin müdahale etmesi için kalan süreyi önemli ölçüde azaltıyor.
Çin bağlantılı hackerlar binlerce Microsoft 365 müşterisini hedef aldı
ARTEX'in kullanıldığı en önemli olaylardan biri, Ekim 2026'da bilgi teknolojileri hizmetleri şirketi ConnectWise'a yönelik tedarik zinciri saldırısı oldu.
Microsoft'un araştırmalarına göre saldırganlar, ConnectWise Cloud Backup hizmetiyle ilişkili uygulama kimliklerini ele geçirerek şirketin müşterilerine ait Microsoft 365 ortamlarına erişmeye çalıştı.
ConnectWise gibi teknoloji sağlayıcıları, çok sayıda müşterinin sistemlerine belirli yetkilerle erişebildiğinden bu tür saldırılar geniş çaplı sonuçlar doğurabiliyor.
Microsoft, saldırıyı Çin devletiyle bağlantılı olduğu değerlendirilen Storm-0940 adlı tehdit aktörüyle ilişkilendirdi.
Şirketin analizine göre hackerlar, ARTEX'i hedefler hakkında bilgi toplamak, parola denemelerini otomatikleştirmek ve bulut uygulamalarına tanınan erişim izinlerini kötüye kullanmak için kullandı.
Saldırganların 2 bin 250'den fazla Microsoft 365 müşteri ortamına yönelik kimlik doğrulama girişimlerinde bulunduğu bildirildi.
Microsoft ayrıca ayrı bir parola püskürtme (password spraying) kampanyasında sekiz kuruluşa ait 327 hesaba yönelik 151 binden fazla başarısız giriş denemesi kaydetti.
Parola püskürtme saldırılarında hackerlar, çok sayıda hesaba yaygın kullanılan parolalarla erişmeye çalışıyor.
Microsoft'a göre saldırı girişimlerinin büyük bölümü başarısız olsa da bazı durumlarda saldırganlar yüksek yetkili bulut hesaplarına erişmeyi başardı.
Ardından uygulama kimlik bilgilerini ve erişim izinlerini değiştirerek sistemlerde kalıcı erişim oluşturmaya çalıştılar.
Bununla birlikte, 2 bin 250'den fazla müşteri ortamının hedef alınması, bu ortamların tamamının ele geçirildiği anlamına gelmiyor.
ConnectWise da FBI'ın aktardığı etkilenen ortam sayısını bağımsız olarak doğrulayacak görünürlüğe sahip olmadığını belirtti.
Güney Kore'de en az 68 bin kişinin verileri çalındı
ARTEX'in kullanıldığı saldırılar yalnızca ABD merkezli şirketlerle sınırlı kalmadı.
Güney Kore'deki finans kuruluşları da eylül ayında yapay zeka destekli siber saldırıların hedefi oldu.
FBI'ın aktardığı bulgulara göre saldırılarda güvenlik önlemlerinin yetersiz olması ve çok faktörlü kimlik doğrulama gibi korumaların bulunmaması önemli rol oynadı.
Hackerların en az 68 bin kişinin kişisel verilerini ele geçirdiği bildirildi.
Siber güvenlik şirketi CrowdStrike, saldırıları Çince konuşan bir hackerla ilişkilendirdi.
Araştırmacılar, saldırganın kullandığı ARTEX sisteminin internete açık bırakıldığını tespit etti.
Bu sistemdeki veriler yalnızca Güney Kore bankalarını değil, ödeme ve oyun sektöründeki başka kuruluşları da kapsayan saldırı faaliyetlerine işaret ediyordu.
Siber güvenlik şirketi Barracuda da saldırıya uğradı
Yapay zeka destekli saldırıların hedeflerinden biri de siber güvenlik şirketi Barracuda oldu.
Şirket, ARTEX bağlantılı bir saldırıda, daha önce birlikte çalıştığı üçüncü taraf bir hizmet sağlayıcısına ait erişim bilgilerinin kullanıldığını açıkladı.
Barracuda, söz konusu şirketle çalışmayı bırakmış olmasına rağmen ilgili erişim bilgilerini iptal etmemişti.
Saldırganlar bu bilgiler sayesinde Barracuda'nın müşteri sistemlerinden veri toplamak için kullandığı başka kimlik bilgilerine erişebilecekleri bir alana ulaştı.
Şirket, sistem kayıtlarının yeterince ayrıntılı olmaması nedeniyle saldırganların hangi bilgilere eriştiğini kesin olarak belirleyemedi.
Bu nedenle ihtiyatlı davranarak ilgili müşteri erişim bilgilerini değiştirme kararı aldı.
Google: Siber saldırılarda kritik bir eşiğe gelindi
FBI'ın uyarısından üç gün sonra, 16 Kasım'da Google da yapay zeka destekli siber saldırıların gelişimine ilişkin yeni bir değerlendirme yayımladı.
Google'ın tehdit istihbaratı ekibinin hazırladığı rapora göre de saldırganlar artık yapay zeka modellerine yalnızca kod yazdırmak veya bilgi toplamak için başvurmuyor.
Bunun yerine ARTEX, CAIRN, CyberStrikeAI ve PentAGI gibi sistemleri kullanarak saldırıların farklı aşamalarını otomatikleştiriyorlar.
Bu sistemler birden fazla yapay zeka ajanını birlikte çalıştırarak güvenlik açığı araştırması, hedef analizi ve saldırı süreçlerini insan müdahalesi olmadan gerçekleştirebiliyor.
Google, özellikle yazılım güncellemelerinin analiz edilmesi ve kapatılması için yeni yama yayımlanmış güvenlik açıklarının hızla istismar edilmesinden endişe duyuyor.
Buna göre hackerlar, bir yazılımın güncellenmiş ve eski sürümlerini karşılaştırarak hangi güvenlik açığının giderildiğini belirleyebiliyor. Ardından henüz güncellenmemiş sistemleri hedef alan saldırı araçları geliştirebiliyor.
Google'a göre bu süreç, internete açık sunuculara yönelik saldırıların insan müdahalesi olmadan büyük ölçekte gerçekleştirilmesine olanak tanıyor.
Şirket, bu araçlara erişimin kolaylaşması ve yeni saldırı yöntemlerinin sistemlere hızla entegre edilebilmesi nedeniyle kullanımın artmasını bekliyor.
Yapay zeka siber saldırıları neden daha tehlikeli hale getiriyor?
FBI ve Google'ın bulguları, yapay zekânın siber suçlar açısından iki önemli değişime yol açtığını gösteriyor.
İlk olarak, saldırıların gerçekleştirilmesi için gereken teknik bilgi düzeyi azalıyor.
Daha önce deneyimli hackerların uzun süre çalışmasını gerektiren bazı işlemler, yapay zeka destekli araçlarla otomatikleştirilebiliyor.
İkinci olarak, saldırıların hızı ve ölçeği artıyor.
Bir saldırgan aynı anda çok sayıda sistemi tarayabiliyor, güvenlik açıklarını analiz edebiliyor ve saldırı girişimlerini otomatik olarak sürdürebiliyor.
Ancak araştırmalar, yapay zekanın saldırganları her zaman başarılı kılmadığını da gösteriyor.
ARTEX bağlantılı faaliyetlerin yoğun ağ trafiği oluşturması, çok sayıda başarısız giriş denemesi üretmesi ve bazı saldırı sistemlerinin internete korumasız biçimde açık bırakılması, güvenlik araştırmacılarına önemli izler sağlıyor.
Ayrıca bildirilen saldırıların önemli bir bölümü, yapay zekanın daha önce bilinmeyen karmaşık güvenlik açıklarını keşfetmesinden ziyade zayıf parolalar, eksik kimlik doğrulama önlemleri ve yanlış yapılandırılmış sistemler gibi mevcut güvenlik sorunlarının istismar edilmesine dayanıyor.
FBI şirketlere hangi önlemleri öneriyor?
FBI, özellikle bulut altyapıları, internete açık uygulamalar, müşteri portalları ve üçüncü taraf hizmet sağlayıcıları kullanan kuruluşları güvenlik önlemlerini güçlendirmeye çağırıyor.
Kurumun önerileri arasında şüpheli oturum açma girişimlerinin izlenmesi, uygulama izinlerinin düzenli olarak gözden geçirilmesi, bulut hesaplarının korunması ve kullanıcılara yalnızca görevleri için gerekli erişim yetkilerinin verilmesi var.
Ayrıca kimlik bilgilerindeki beklenmedik değişikliklerin ve yönetici yetkilerindeki olağan dışı hareketlerin araştırılması gerektiği vurgulanıyor.