


E-posta adresleri, telefon numaraları ve bazı durumlarda JPMorgan Chase hesap kimlikleri, n0n adlı hacker grubunun fidye saldırısında sızdırıldı.
Bir hacker grubu, Visa, Mastercard ve JPMorgan Chase müşterilerine ait verileri üçüncü taraf bir tedarikçiden çaldı ve grup şirketlere fidye ödemeleri için 48 saat verdikten sonra bu verileri karanlık ağda sızdırdı.
 REKLAM
Şirketler perşembe günü siber saldırının gerçekleştiğini doğruladı ancak müşterilere herhangi bir finansal bilginin çalınmadığını söyleyerek güvence verdi.
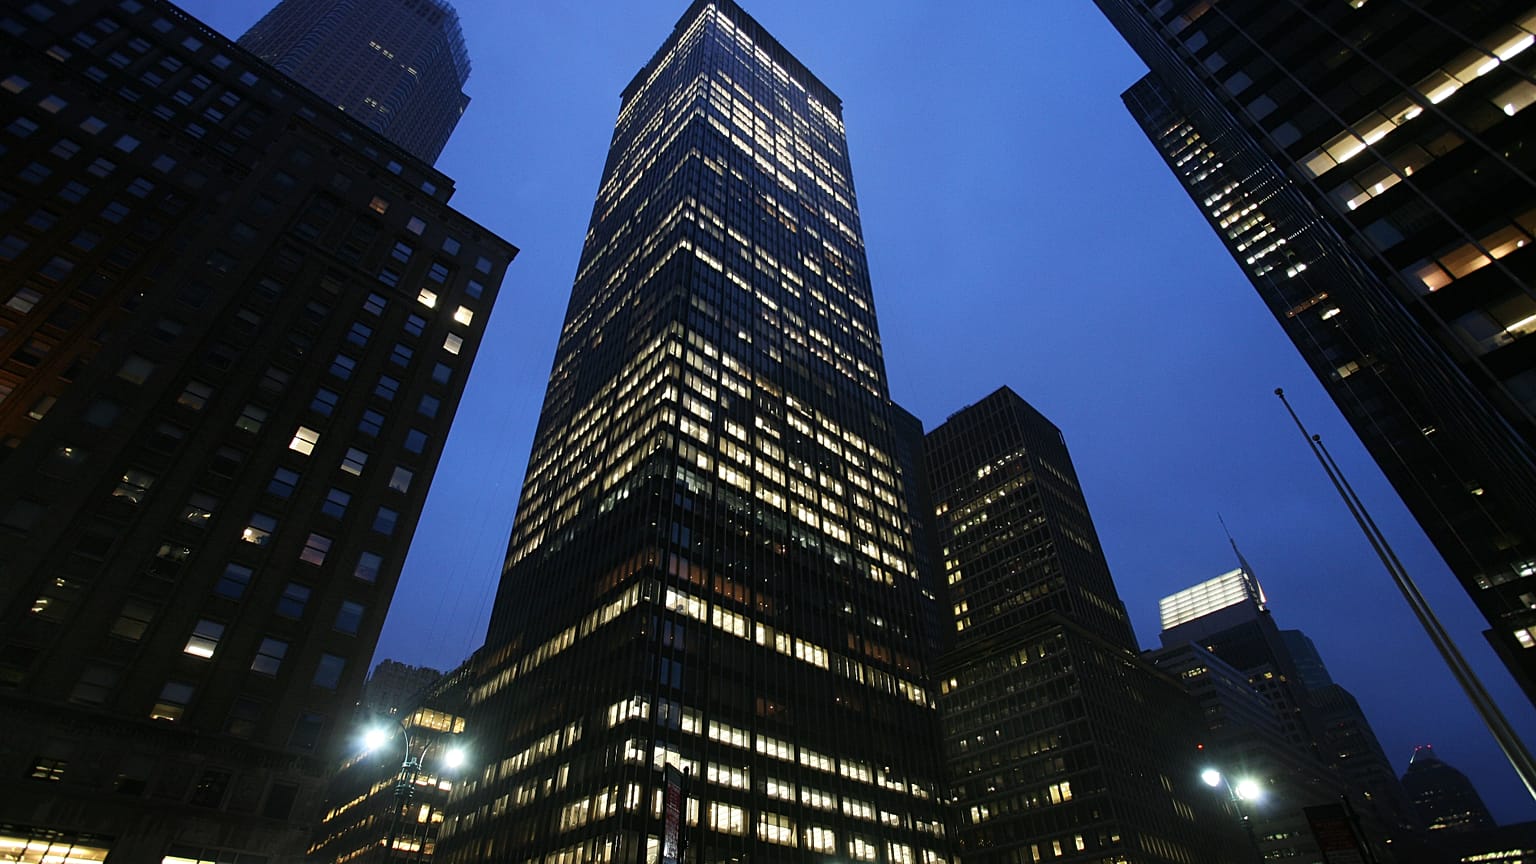
ABD bankası JPMorgan Chase, sosyal medya platformu X'te, "Şirkete hizmet sağlayan üçüncü tarafların bir siber saldırının hedefi olduğunu öğrendik," dedi.
"Şu ana kadar yürüttüğümüz soruşturmaya dayanarak, saldırganların bu tedarikçilerin elinde bulunan bazı pazarlama verilerine eriştiğine ve bunların bazı müşteri isimleri ile e-posta adreslerini içerebileceğine inanıyoruz."
Banka, hiçbir hizmetinin etkilenmediğini ve olayın hafta başında müşterilerin yaşadığı bilgi teknolojileri sorunlarıyla bağlantılı olmadığını açıkladı.
Geçen hafta boyunca JPMorgan Chase, United Airlines ve hatta ABD Ulusal Güvenlik Ajansı (NSA) bilgisayar sistemlerinde kesintiler yaşadı.
Siber güvenlik şirketi SOCRadar'ın AFP'ye verdiği bilgiye göre, n0n adlı bir hacker grubu bankanın taşeronuna yönelik saldırının sorumluluğunu üstlendi ve iddialarını desteklediğini öne sürdüğü belgeleri yayımladı.
Grup, çalınan pazarlama dosyalarını sızdırmadan önce 48 saatlik bir fidye geri sayımı başlattı.
SOCRadar, bu iddiaların gerçekliğini bağımsız olarak doğrulayamadığını belirtti.
Şirkete göre, grup Rusya kaynaklı ve eylülde ortaya çıktı. Dünya genelinde yaklaşık 200 şirketi hacklediğini iddia ediyor.
Ödeme devi Visa, bu iddiaların farkında olduğunu ve bunların Asya-Pasifik merkezli bir tedarikçiyle ilgili olduğunu vurguladı.
Visa, "Visa'nın sistemlerinin saldırıya dahil olmadığını ve etkilenmediğini, kart numaraları gibi ödeme verilerinin etkilenmediğini" açıkladı.
Visa'nın en büyük rakibi Mastercard, yanıtında benzer bir tutum benimsedi.
Şirket, saldırının "belirli bir avantaj programına kayıtlı kart sahiplerinin bir kısmına ait sınırlı miktarda ödeme dışı bilginin açığa çıkmasına yol açtığını" bildirdi.
Mastercard, ekiplerinin "etkilenen kart sahiplerini gerektiği şekilde desteklemek için sağlayıcıyla birlikte çalıştığını" da ekledi.