





Avrupa’da hackerlar süpermarket soğutma sistemlerini hedef alırken, araştırma 99 ülkede çevrimiçi erişilebilen, çoğu eski yazılımlı yaklaşık 13.000 soğutma kontrolü olduğunu gösteriyor.
Bir siber saldırı , Belçika'daki onlarca süpermarketin soğutma sistemlerini vurdu ve mağazaları yaklaşık 100.000 € değerinde gıdayı çöpe atmak zorunda bıraktı.
 REKLAM
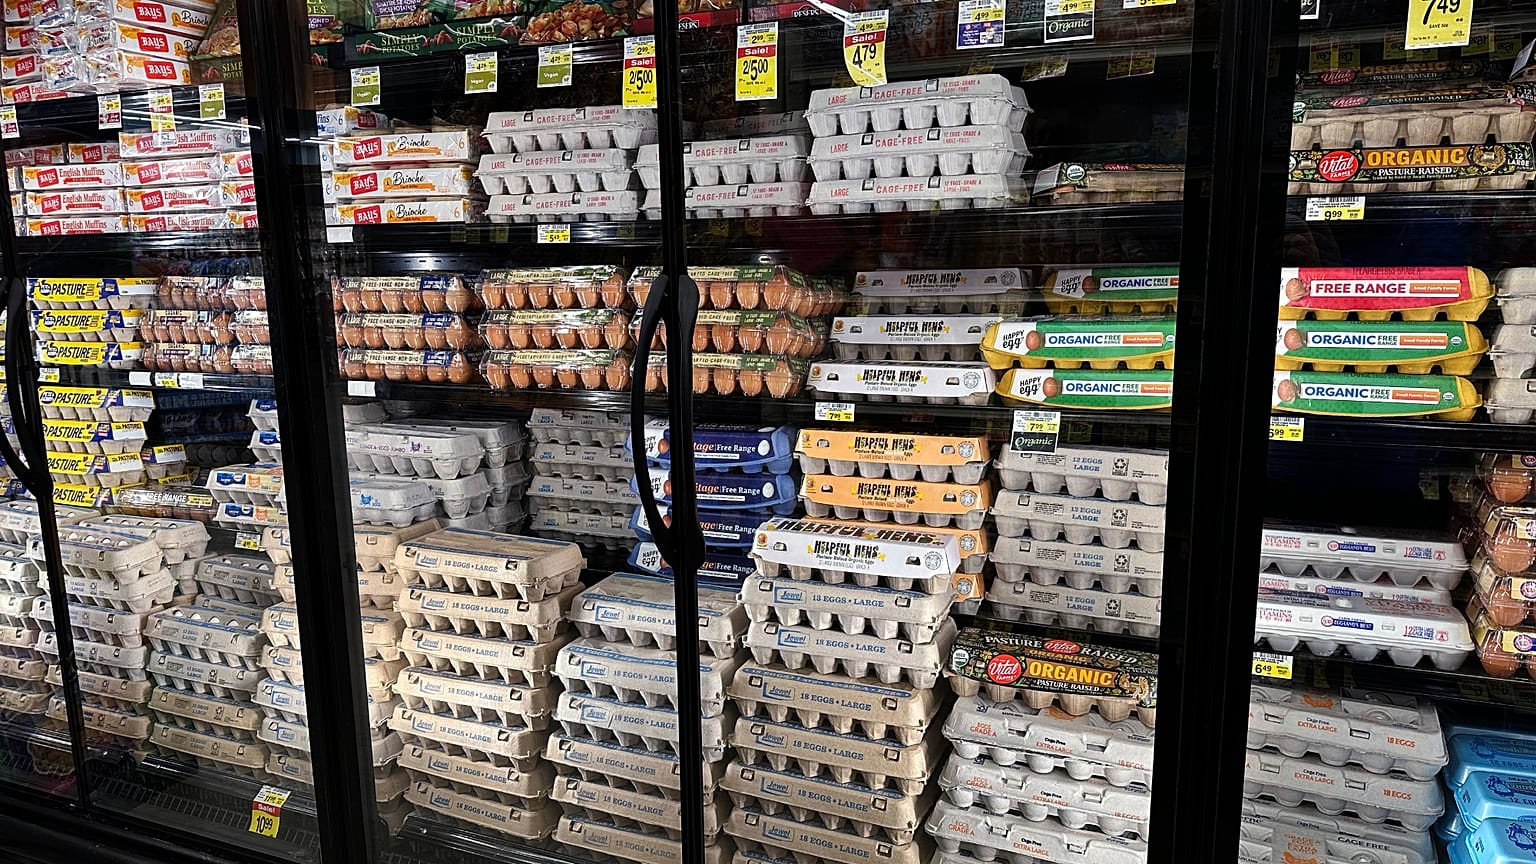
Yaklaşık 40 Delhaize süpermarketi, en az 15 Carrefour mağazası, beş Spar dükkânı ve kasaplık grubu De Laet en Van Haver etkilendi. Belçika medyası, buzdolabı sıcaklıklarının 70°C'ye kadar yükseldiğini bildirdi.
Delhaize sözcüsü Euronews'e, şirketin "birkaç düzine mağazadaki soğutma sistemlerini etkileyen bir BT olayı tespit ettiğini" söyledi.
İsveçli zincir ICA'nın bazı mağazalarında da sorunlar bildirildi. Saldırı, 12 Ekim'de yüzlerce Fransız süpermarketin soğutma sistemleriyle oynanan benzer bir olayın ardından geldi.
Peki biri, mağazada bulunmadan bir süpermarketin buzdolabını veya derin dondurucusunu nasıl kontrol edebiliyor?
Buzdolapları neden internete bağlı?
Büyük süpermarketlerdeki soğutma sistemleri, mağazadaki her soğutucu ve dondurucunun sıcaklığını, buz çözme döngülerini ve alarmlarını yöneten merkezi yönetim üniteleriyle çalışıyor.
Ekim ayında siber güvenlik şirketi Forescout (kaynak İngilizce) tarafından yayımlanan araştırmaya göre, bu ünitelerin internete bağlanması uzun süredir desteklenen bir seçenek. Bu, soğutma yüklenicilerinin her mağazaya teknisyen göndermek yerine arızaları uzaktan teşhis etmesine ve ayarları uzaktan değiştirmesine olanak tanıyor.
Avrupa'daki başlıca tedarikçilerden Danfoss, soğutma kontrollerinin internete bağlanmasının, arızaların uzaktan giderilebilmesi sayesinde gereksiz mühendis çağrılarını genelde yüzde 15 ile 30 arasında azalttığını söylüyor.
Şirket ayrıca, uzaktan izleme sayesinde süpermarketlerin gıda güvenliği kuralları uyarınca tutmaları gereken sıcaklık kayıtlarını, personelin her dolabı günde dört kez elle kontrol etmesine gerek kalmadan otomatik olarak tutabildiğini belirtiyor.
Üreticilerin kendi kurulum kılavuzları, örneğin mağazanın yönlendiricisinin internet trafiğini soğutma denetleyicisine yönlendirecek şekilde ayarlanmasıyla, sistemlerin dışarıdan erişilebilir hale nasıl getirileceğini açıklıyor.
Forescout'a göre sorun, sorumluluğun sık sık bölünmüş olması. Bir yüklenici yazılımı yönetebilir, mağaza ekipmanın sahibi olabilir ve BT departmanı internet bağlantısını kontrol edebilir. Roller açıkça tanımlanmadığı sürece, araştırmacıların yazdığına göre "tek bir tarafın maruz kalan hizmet üzerinde tam bir görünürlüğe sahip olmaması" mümkün.
Donanımın bir kısmı da eski. Dahil olan Danfoss denetleyicilerinden biri Mayıs 2021'den bu yana destek kapsamı dışında, bu nedenle artık güvenlik güncellemesi alamıyor ve dış bir cihazdan gelecek bir ihlale açık hale geliyor.
Riskin boyutu ne?
İnternete bağlı cihazları indeksleyen Shodan arama motorunu kullanan Forescout, 99 ülke ve bölgede 6.017 internet adresinde toplam 12.976 açıkta kalmış soğutma yönetim hizmeti tespit etti.
Çoğu iki ürün ailesine aitti: Copeland ve Dixell'in XWEB sistemleri (7.075) ile Danfoss'un StoreView'i (4.697).
Danfoss hizmetlerinin yüzde 80'i, bilinen güvenlik açıklarını gideren sürümden daha eski bir ürün yazılımı çalıştırıyordu. Bu rakamlar, saldırıya uğrayanları değil, internete açık durumda olan sistemleri sayıyor.
Risk süpermarketlerin ötesine geçiyor. Aynı sistemler gıda işleme tesislerinde, şarap üretiminde, meyve depolarında, çiftliklerde ve hastane soğutma ekipmanlarında kullanılıyor.
Saldırganların sofistike kötü amaçlı yazılıma ihtiyacı yok. Sisteme girdikten sonra, sıcaklıkları değiştirmek, buz çözme döngülerini tetiklemek veya alarmları kapatmak için sistemin normal işlevlerini kullanabiliyorlar. Forescout, bu tür değişikliklerin rutin faaliyet gibi görünebileceğini belirtiyor.
Ne yapılabilir?
Forescout'un başlıca önerisi, soğutma yönetim sistemlerini açık internetten çekmek ve yüklenicilere yalnızca güvenli uzaktan erişim araçları üzerinden erişim vermek.
Şirket ayrıca işletmecilere, artık güvenlik güncellemesi almayan ekipmanı değiştirmeyi, paylaşılan yüklenici parolalarını kaldırıp çok faktörlü kimlik doğrulamayla korunan bireysel oturum açma bilgilerine geçmeyi ve kimlerin güvenli bilgileri değiştirdiğine dair kayıt tutmayı tavsiye ediyor.