


Avrupa’da hackerlar süpermarket soğutma sistemlerini hedef alırken, 99 ülke ve bölgede, 6 bin 17 internet adresi üzerinden erişilebilen 12 bin 976 soğutma sistemi yönetim hizmeti bulunuyor.
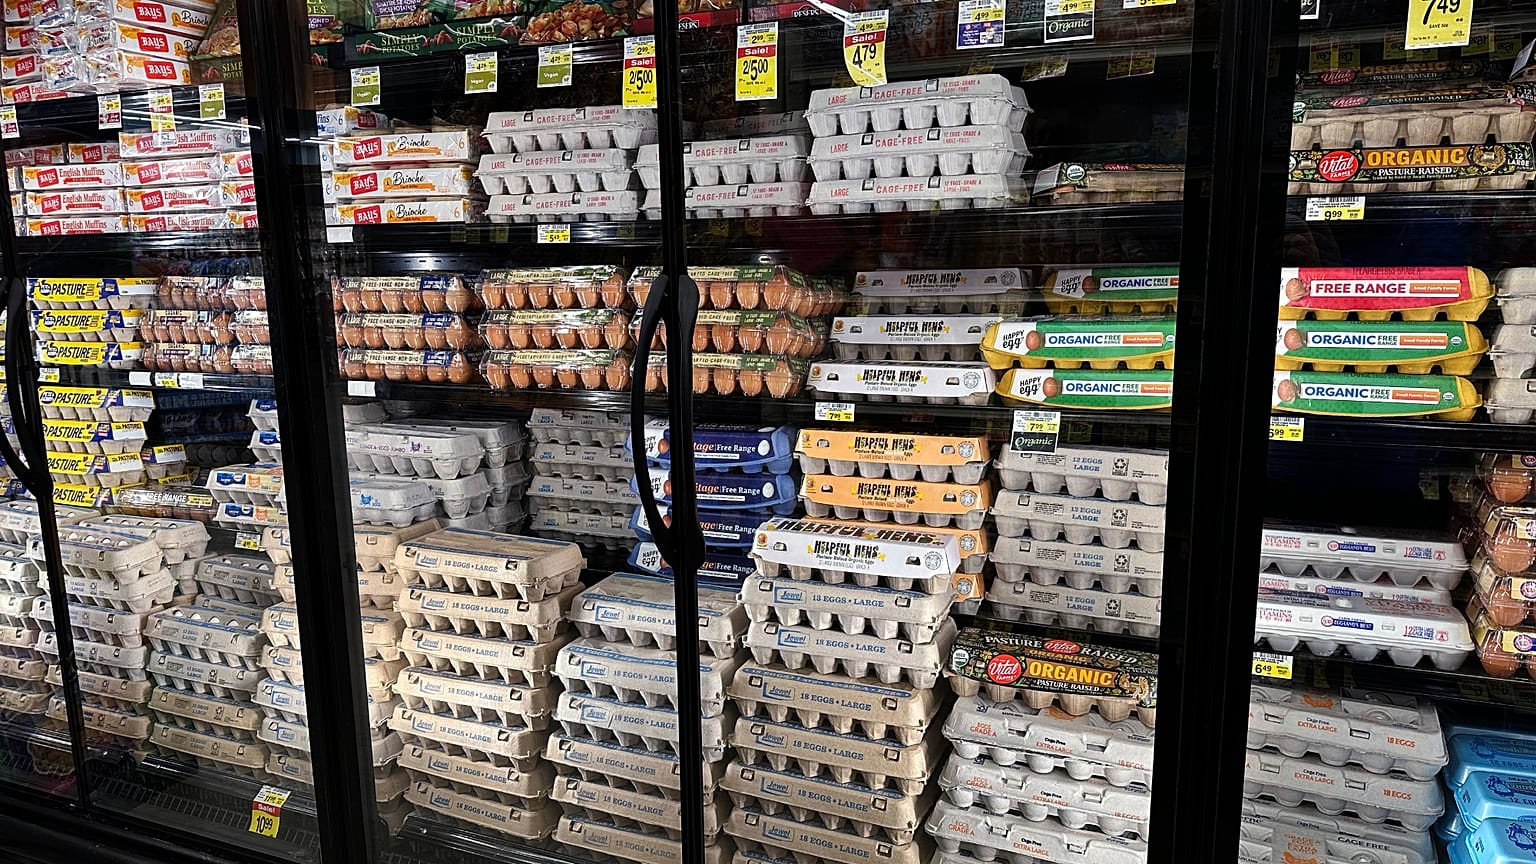
Belçika'da onlarca süpermarketin soğutma sistemlerini hedef alan bir siber saldırı, yaklaşık 100 bin euro değerindeki gıdanın çöpe atılmasına yol açtı.
 REKLAM
Saldırıdan yaklaşık 40 Delhaize süpermarketi, en az 15 Carrefour mağazası, 5 Spar şubesi ve De Laet en Van Haver adlı kasap zinciri etkilendi. Belçika medyasında yer alan haberlere göre bazı mağazalardaki buzdolabı sıcaklıkları 70 dereceye kadar yükseldi.
Delhaize sözcüsü Euronews'e yaptığı açıklamada, "Birkaç düzine mağazadaki soğutma sistemlerini etkileyen bir bilişim teknolojileri (BT) olayı tespit ettik," dedi.
İsveç merkezli ICA zincirinin bazı mağazalarında da sorunlar bildirildi. Saldırı, 12 Ekim'de Fransa'da yüzlerce süpermarketin soğutma sistemlerinin kurcalandığı benzer bir olayın ardından geldi.
Peki saldırganlar bir süpermarketin içinde bulunmadan buzdolabı veya dondurucusunun kontrolünü nasıl ele geçirebiliyor?
Buzdolapları neden internete bağlı?
Büyük süpermarketlerin soğutma sistemleri, mağazadaki tüm soğutucu dolapların ve dondurucuların sıcaklıklarını, buz çözme döngülerini ve alarmlarını kontrol eden merkezi yönetim üniteleri tarafından çalıştırılıyor.
Siber güvenlik şirketi Forescout'un ekim ayında yayımladığı araştırmaya göre bu ünitelerin internete bağlanması uzun süredir sunulan bir seçenek. Böylece soğutma sistemlerinin bakımını yapan şirketler, her mağazaya teknisyen göndermek yerine arızaları uzaktan tespit edebiliyor ve ayarları değiştirebiliyor.
Avrupa'nın başlıca soğutma sistemi tedarikçilerinden Danfoss, soğutma kontrollerinin internete bağlanmasının gereksiz teknik servis ziyaretlerini genellikle yüzde 15 ila 30 oranında azalttığını belirtiyor. Bunun nedeni, arızaların uzaktan giderilebilmesi.
Şirket ayrıca uzaktan izlemenin, süpermarketlerin gıda güvenliği kuralları kapsamında tutmak zorunda olduğu sıcaklık kayıtlarını otomatik olarak oluşturmasını sağladığını söylüyor. Böylece çalışanların her soğutucu dolabı günde dört defaya kadar elle kontrol etmesine gerek kalmıyor.
Üreticilerin kurulum kılavuzlarında da sistemlerin dışarıdan erişilebilir hale getirilmesi anlatılıyor. Örneğin mağazanın internet yönlendiricisi (router), internet trafiğini soğutma sisteminin kontrol ünitesine yönlendirecek şekilde yapılandırılabiliyor.
Forescout'a göre temel sorun, sistemlerin yönetiminden sorumluluğun çoğu zaman farklı taraflar arasında bölünmesi. Yazılımı bir bakım şirketi yönetirken ekipman mağazaya ait olabiliyor, internet bağlantısından ise mağazanın BT departmanı sorumlu olabiliyor.
Araştırmacılar, görev ve sorumluluklar açıkça belirlenmediğinde "hiçbir tarafın internete açık hizmet üzerinde tam görünürlüğe sahip olmayabileceğini" belirtiyor.
Ekipmanların bir kısmı da eski. Saldırıda adı geçen Danfoss kontrol ünitelerinden biri, Mayıs 2021'den bu yana üretici desteği almıyor. Bu nedenle güvenlik güncellemeleri de alamıyor ve dışarıdan gelebilecek siber saldırılara karşı savunmasız kalıyor.
Riskin boyutu ne kadar büyük?
Forescout, internete bağlı cihazları indeksleyen Shodan adlı arama motorunu kullanarak yaptığı araştırmada 99 ülke ve bölgede, 6 bin 17 internet adresi üzerinden erişilebilen 12 bin 976 soğutma sistemi yönetim hizmeti tespit etti.
Bunların büyük bölümü iki ürün ailesine ait: Copeland ve Dixell'in XWEB sistemleri 7 bin 75, Danfoss'un StoreView sistemleri ise 4 bin 697 kez tespit edildi.
Danfoss sistemlerinin yüzde 80'i, bilinen güvenlik açıklarını gideren sürümden daha eski bir yazılım kullanıyordu. Ancak bu rakamlar saldırıya uğramış sistemleri değil, internet üzerinden erişime açık olan sistemleri gösteriyor.
Risk yalnızca süpermarketlerle sınırlı değil. Aynı sistemler gıda işleme tesislerinde, şarap üretiminde, meyve depolarında, çiftliklerde ve hastanelerin soğutma ekipmanlarında da kullanılıyor.
Saldırganların bu sistemleri ele geçirmek için karmaşık zararlı yazılımlara ihtiyacı yok. Sisteme eriştiklerinde sıcaklıkları değiştirmek, buz çözme döngülerini başlatmak veya alarmları kapatmak gibi normal işlevleri kullanabiliyorlar. Forescout, bu tür değişikliklerin rutin işlemler gibi görünebileceğine dikkat çekiyor.
Siber saldırılara karşı ne yapılabilir?
Forescout'un başlıca önerisi, soğutma sistemlerinin yönetim ünitelerinin doğrudan ve herkese açık internet bağlantısını kesmek. Bakım şirketlerine ise yalnızca güvenli uzaktan erişim araçları üzerinden bağlantı izni verilmesi tavsiye ediliyor.
Şirket ayrıca artık güvenlik güncellemesi almayan ekipmanların yenilenmesini, bakım şirketleri tarafından ortak kullanılan parolaların kaldırılarak çok faktörlü kimlik doğrulamayla korunan kişisel hesaplara geçilmesini öneriyor.
Bunun yanı sıra sistemlerdeki hassas ayarları kimin, ne zaman değiştirdiğinin kayıt altına alınması gerektiğini vurguluyor.
Bu haberler de ilginizi çekebilir