




Fransa başta olmak üzere Avrupalı perakende devleri, haftaya geniş çaplı siber saldırılarla karşı karşıya kalarak girdi. İşte gıdaların çöpe gitmesine yol açan saldırılara dair bilinenler.
Fransa başta olmak üzere Avrupalı perakende devleri bu haftaya geniş çaplı siber saldırılarla başladı.
 REKLAM
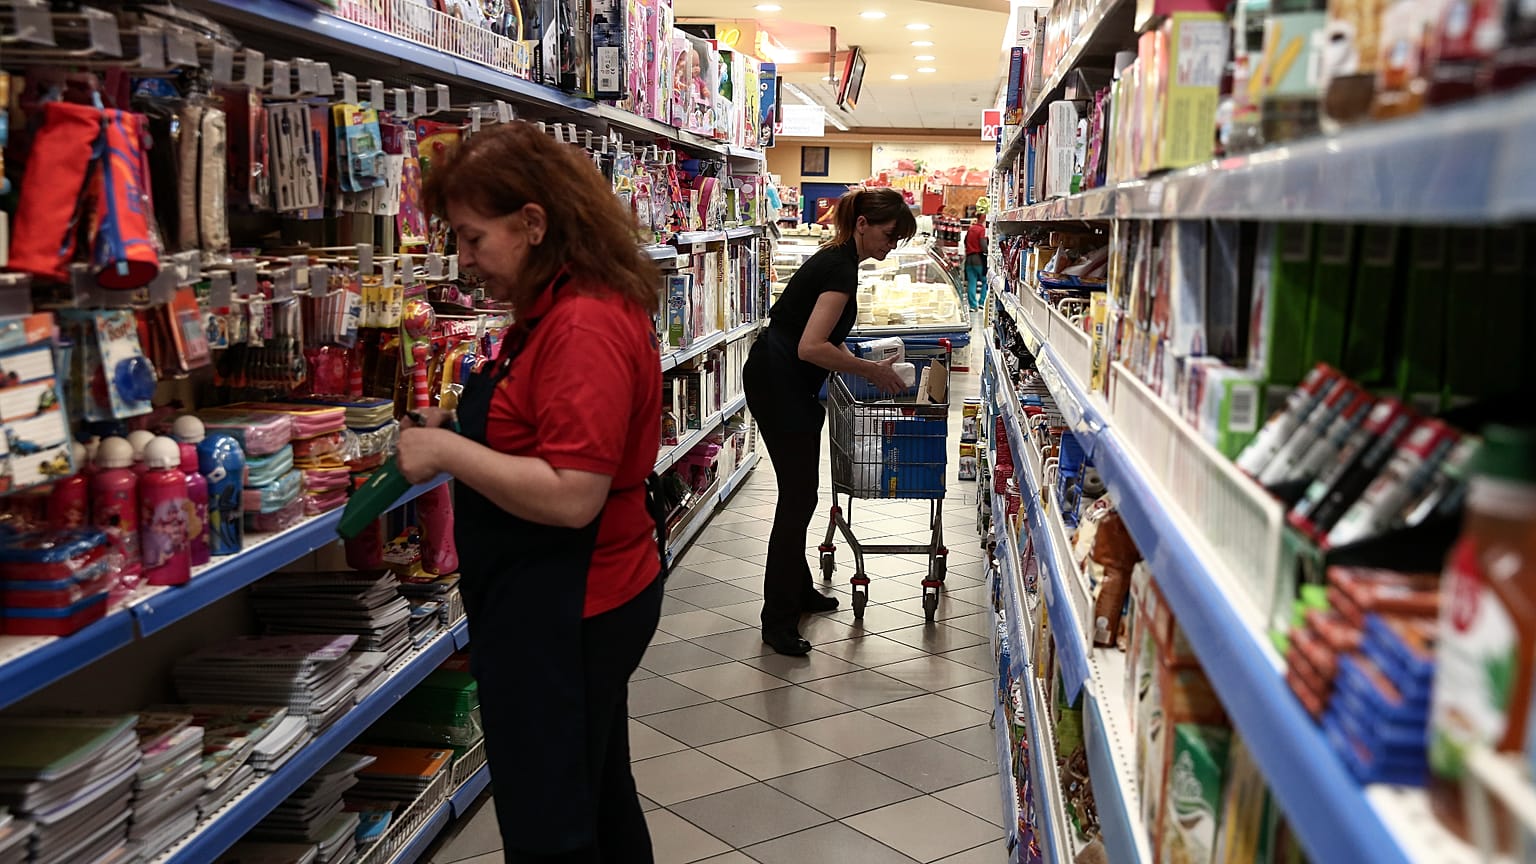
Önce 11 Ekim gecesinden itibaren Fransa'da yüzlerce süpermarkette buzdolapları ve dondurucuların sıcaklığı uzaktan değiştirildi. Bazı cihazlarda sıcaklık 50 dereceye kadar yükseltilince gıdalar bozuldu, hatta bazı mağazalarda yangınlar çıktı. Intermarché, Coopérative U, Carrefour, Monoprix ve diğer zincirler siber saldırıdan etkilenenler arasında.
Portekiz'de de süpermarketlerin Fransa'daki saldırı dalgası kapsamında hedef alındığı düşünülüyor. Siber tehdit istihbaratı şirketi Sekoia'nın kıdemli analisti Félix Aimé, Reuters'a yaptığı değerlendirmede, Portekiz'in de Fransa'daki soğutma sistemi saldırısından etkilenen ülkeler arasında olduğunu söyledi. Uzman ayrıca İspanya, Polonya, Almanya ve Belçika'yı da etkilenen ülkeler arasında saydı. Ancak Portekiz'de olaydan etkilenen mağazalar, hasarın boyutu ve saldırının teknik ayrıntıları henüz bağımsız olarak doğrulanmış değil.
Bunun ardından Hollanda'da Albert Heijn'in sahibi Ahold Delhaize, ağlarındaki güvenlik sorunu nedeniyle bazı sistemlerini kapatmak zorunda kaldı. İnternetten verilen siparişler aksadı, dağıtım merkezlerinde çalışmalar durdu ve raflarda ürün eksiklikleri başladı. Sorun, Belçika'daki Delhaize mağazalarına ve ABD'deki bazı grup markalarına da yansıdı. Ancak burada soğutucuların ele geçirildiğine dair bir bilgi yok. Ayrıca, Fransa'daki saldırıyla olası bir bağlantıya dair de iz bulunamadı.
Peki Avrupa'nın önde gelen mağazalarını etkileyen ve dondurulmuş ürünler ile taze sebze ve meyvelerin çöpe gitmesiyle sonuçlanarak milyonlarca euro'luk zarara neden olan bu saldırılar, tam olarak nasıl gerçekleşti? İşte bilinenler:
Fransa'daki saldırı nasıl gerçekleştirildi?
Olayla ilgili incelemede Danimarkalı Danfoss şirketinin ürettiği soğutma kontrol cihazları öne çıkıyor.
Bulgulara göre, süpermarketlerin soğutma sistemleri, bakım ve sıcaklık ayarlarının yapılabilmesi için internete bağlı tutuluyordu. Saldırganlar ise eski yazılım kullanan bazı Danfoss kontrol sistemlerine yetkisiz erişim sağladı. Böylece soğutma sistemlerinin buz çözme işlevi uzaktan çalıştırıldı ve bazı cihazların sıcaklık hedefleri 50 dereceye yükseltildi.
Sonuçta soğuk zincir bozuldu, gıdalar kullanılamaz hale geldi ve bazı mağazalarda yangınlar çıktı.
Saldırıyı kimin gerçekleştirdiğine dair henüz kamuoyuna açıklanmış bir bilgi yok. Olayı üstlenen de olmadı.
Güvenlik açıkları önceden biliniyormuş
Olaya dair kısa bir medya araştırmasıyla aslında sistemlerdeki olası güvenlik açıklarının daha önce tespit edildiği anlaşılıyor.
Siber güvenlik şirketi Claroty, Ağustos 2026'da Danfoss AK-SM 800A kontrol sistemlerinde kimlik doğrulama sürecinin aşılmasına ve uzaktan kod çalıştırılmasına imkân verebilen güvenlik açıklarını duyurmuştu.
Claroty araştırmacıları cihazlarda, o günün tarihine göre hesaplanan gizli bir kimlik doğrulama mekanizması bulmuştu. Bu mekanizmanın çalışma biçimini çözen bir saldırgan, normal yönetici parolasını bilmeden de belirli koşullarda yönetim arayüzüne erişebiliyordu. Bunun üzerine güvenlik açıklarının kapatılması için çalışma başlamıştı.
Danfoss, etkilenen sistemlerde eski yazılım sürümlerini kullandığını belirtiyor. Ancak saldırganların Claroty'nin açıkladığı bu güvenlik açıklarını kullanıp kullanmadığı henüz net değil.
Danfoss'un açıklamalarına göre saldırıdan etkilenen cihazlar arasında üç model öne çıkıyor:
AK-SM 800: 2021'de kullanım ömrü sonlandırıldı; artık güvenlik güncellemesi almıyor.
AK-SC 355: 2016'da aşamalı olarak kullanımdan kaldırıldı.
3. AK-SM 800A: Daha yeni bir model. Eski yazılım sürümlerini kullanan bazı cihazlar da etkilendi.
Öte yandan soğutma kontrol sistemlerinin yıllarca çalışacak şekilde tasarlandığı ve bunları sık değiştirmenin maliyetli olabileceği de biliniyor. Ayrıca cihaz değişimi, mağaza faaliyetlerini aksatabileceği için de sık tercih edilmiyor.
Avrupa'da yaşanan bu olay, bir tedarik zinciri güvenliği sorununa da işaret ediyor. Birbirinden bağımsız süpermarket zincirleri, aynı üreticinin benzer kontrol sistemlerini kullandıkları için ortak bir zafiyetten etkilenebiliyor.
Soğutma sistemleri neden internete bağlı?
Büyük süpermarketlerde çok sayıda soğutma ekipmanı bulunabiliyor. Her cihazın ayrı ayrı kontrol edilmesi yerine, merkezi bir sistemin kullanımı tercih ediliyor.
Örneğin, Danfoss'un kontrol cihazları, soğutma sistemlerinin yönetim merkezi işlevini görebiliyor. Bu sistemler internet üzerinden veya mağazanın yerel ağı içinde erişilebilir olabiliyor.
Bu bağlantılar sayesinde soğutma teknisyenleri mağazaya gitmeden arızayı inceleyebiliyor ve bazı ayarları değiştirebiliyor. Ayrıca birden fazla mağazanın soğutma performansı tek merkezden izlenebiliyor. Soğutma sistemlerinin çalışma saatleri ve sıcaklık hedefleri de optimize edilebiliyor.
Herkese açık internete erişim, güvenlik zafiyeti yaratıyor
Ancak burada ağ bağlantısı ile cihazların internete erişimi iki farklı durum. Ağ bağlantısı, mağazanın içindeki soğutucuların merkezi bir kontrol cihazıyla haberleşmesi anlamına gelirken, bu kontrol cihazına mağazanın dışından ulaşılabilmesi için internete erişim gerek.
Bir süpermarket, ağ bağlantısını soğutma sistemlerini yerel ağ üzerinden çalıştırmak için kullanabilir. Uzaktan bakım gerekiyorsa o zaman dışarıya internet bağlantısı gerekiyor. Ancak internet bağlantısı için cihazların yönetim ekranlarını doğrudan herkese açık internete sunmak yerine, VPN veya diğer sıkı erişim kontrolleri gibi güvenlik önlemleri kullanılabilir.
Fransız siber güvenlik kurumu CERT-FR'nin 12 Ekim'de yayımladığı resmi uyarı da buna dikkat çekiyor: Yönetim arayüzlerinin doğrudan internete açık olması güvenlik açısından uygun değil.
Söz konusu açıklamada kurum, Danfoss AK-SM ve AK-SC serilerinde çok sayıda ele geçirilme vakasından haberdar olduğunu doğruladı ve bu cihazların internet erişiminin kesilmesini veya sıkı biçimde sınırlandırılmasını tavsiye etti.
Öte yandan, saldırıya uğrayan cihazların tamamının doğrudan herkese açık internete bağlı olduğu, kesinleşmiş bir bilgi değil.
Danfoss cihazlarının internete açık olabildiği biliniyor. Claroty araştırmacıları, saldırıdan önce internette erişilebilir binlerce AK-SM 800A yönetim arayüzü tespit etmişti. Fransa'daki saldırganların soğutma kontrol sistemlerine yetkisiz erişim sağladığı da biliniyor. Ancak bu, erişimin doğrudan internet üzerinden sağlandığını tek başına kanıtlamıyor.
Saldırganların ilk erişimi nasıl elde ettiği, ayrıntılı incelemeler sonucunda netleşecek.
Diğer yandan, BleepingComputer'a konuşan Intermarché sözcüsü, saldırının soğutma sistemlerini yöneten bir hizmet sağlayıcısını etkilediğini söyledi. Bu da saldırganların bazı mağazalara doğrudan değil, bakım şirketinin altyapısı üzerinden ulaşmış olabileceği ihtimalini gündeme getiriyor.
Süpermarketin siber güvenliğinden kim sorumlu?
Bu noktada saldırının gerçekleşmesini mümkün kılmış olabilecek bir zafiyetten kimin sorumlu tutulacağı sorusu gündeme geliyor.
Le Monde ve BleepingComputer'ın aktardığına göre bazı mağazalar soğutma altyapılarının bakımını dışarıdan hizmet sağlayan şirketlere bırakıyor. Bu şirketlerin sistemlere uzaktan erişimi bulunabiliyor.
O halde olası bir zafiyetin sorumlusunun mağazanın kendi ekibi mi, soğutma sistemini kuran şirket mi, uzaktan bakım yapan yüklenici mi, yoksa yoksa cihazın üreticisi mi olduğu cevap bekleyen önemli bir soru.
Daha önce benzer saldırılar oldu mu?
Danfoss'un Ekim 2025 tarihli güvenlik bilgilendirmesine göre, 2022'de Rusya'daki 16 süpermarket ve İsrail'deki 40 mağaza, AK-SM 800 kontrol sistemlerini hedef alan siber saldırılara maruz kalmıştı. İsrail'deki 40 mağazanın hiçbirinde uygun güvenlik duvarı veya VPN koruması bulunmadığı belirtilmişti.
Bu, 2026'daki olayın kullanılan teknoloji bakımından tamamen emsalsiz olmadığını gösteriyor. Ancak 2022 saldırılarıyla bugünkü olayın aynı failler tarafından gerçekleştirildiğine ilişkin bir kanıt yok.